Что получится
Ты проверишь безопасность кода сайта, бота или приложения, собранного с ИИ, получишь отчёт о находках и сможешь исправить подтверждённые проблемы до запуска.
Быстрый путь
Если Claude Code уже стоит, открой его в папке проекта. Если нет, начни с шага 1. Вставь запрос ниже. Он поставит скилл security-audit - набор инструкций для ИИ-помощника:
Хочу поставить скилл проверки безопасности security-audit из репозитория https://github.com/cloudflare/security-audit-skill. Сначала проверь его: что внутри, нет ли кода, который скачивает файлы, отправляет данные наружу, просит ключи или удаляет что-то вне своей папки. Скажи, что и откуда скачаешь, и дождись моего «да». После «да» поставь его командой из README репозитория и проверь, что скилл security-audit виден.Потом попроси проверку:
Сделай быструю проверку безопасности этого проекта скиллом security-audit, профиль quick. Отчёт сохрани в папку по умолчанию. В конце коротко по-русски: что подтверждено, что нужно проверить вручную и с чего начать исправления.Проверили: репозиторий (хранилище файлов проекта) скилла, лицензию, команду установки, фразу запуска, этапы и вердикты по README и SKILL.md Cloudflare, 29.10.2026. Не проверили: установку и полный прогон на своём проекте, расход лимита, работу на Windows.
Что нужно и сколько стоит
Нужны компьютер, папка с кодом проекта и Claude Code - программа Anthropic для работы с кодом через терминал (окно для команд). Код должен лежать на компьютере: если сайт собран в онлайн-сервисе, сначала скачай из него код проекта. Она работает на Mac, Linux и Windows; на Windows доступна напрямую или через WSL (Linux внутри Windows).
Нужна подписка Claude Pro или выше. Pro стоит $20 в месяц при помесячной оплате либо $17 в месяц при годовой: $200 сразу. Цены без налога, могут меняться. Проверь тарифы Claude. На бесплатном плане Claude Code нет.
Сам security-audit от Cloudflare бесплатный, с открытым кодом и лицензией MIT. С него началась система поиска уязвимостей Cloudflare, описанная в блоге «Build your own vulnerability harness».
Ещё понадобится Node.js - бесплатная программа, без которой скилл не установится: команда установки npx и проверки внутри скилла работают через неё.
С телефона
С телефона эту инструкцию можно только прочитать. Для установки и проверки открой страницу с компьютера.
Шаг 1 Поставь Node.js
Сначала подготовь программу, которая запускает нужные инструменты.
Где: браузер и установщик на компьютере.
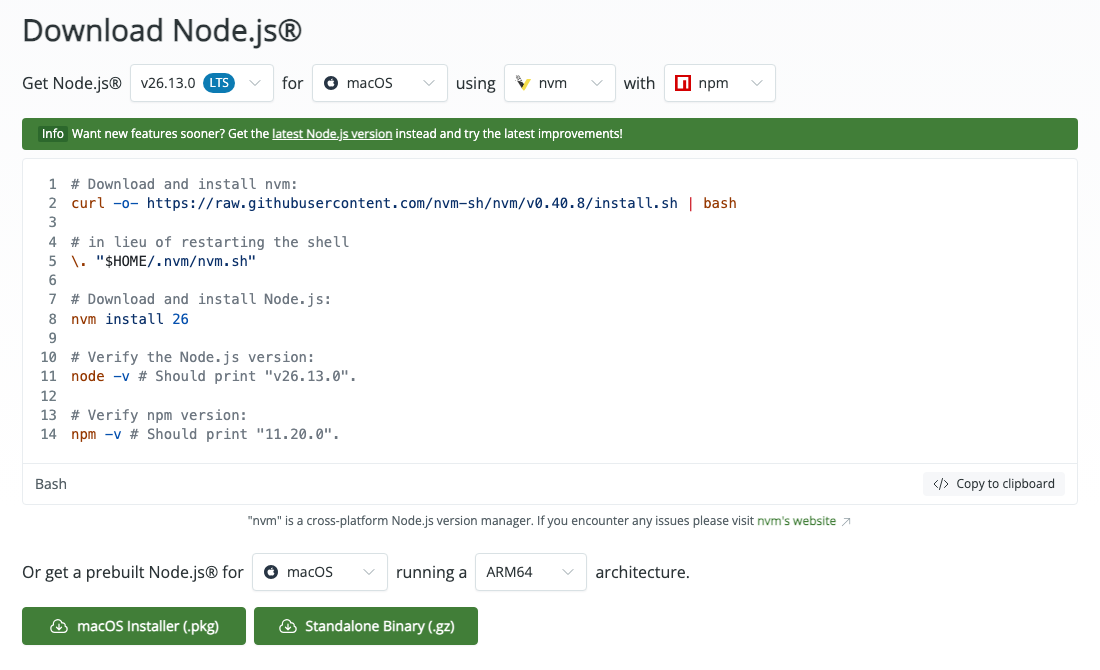
Открой страницу загрузки Node.js. На Mac нажми macOS Installer (.pkg), скачай файл и пройди установку. На Windows и Linux выбери свою систему в списках на той же странице - этот путь мы не проходили.
 Увеличить
Кнопка macOS Installer (.pkg) - внизу, под блоком команд. Адрес: nodejs.org/en/download.
Должно получиться: Node.js установлен, команда npx доступна.
Если не получилось: при сообщении «npx не найден» вернись сюда и установи Node.js.
Шаг 2 Поставь Claude Code
Теперь подключи помощника, которому будешь поручать работу с кодом.
Где: терминал на компьютере. Если ни разу его не открывал, в руководстве по терминалу от Anthropic показано, как открыть его и вставить команду.
Выполни команду из официальной инструкции. Она предназначена для macOS, Linux и WSL:
curl -fsSL https://claude.ai/install.sh | bash
После установки открой новое окно терминала. Введи claude --version: должна появиться версия программы. Затем введи claude и заверши вход через браузер.
Для работы над проектом открой терминал в его папке и введи claude.
Должно получиться: версия появилась, вход завершён, Claude Code принимает сообщения.
Если не получилось: при сообщении «claude не найден» открой новое окно терминала и повтори проверку версии.
Шаг 3 Поставь скилл проверки
Добавь инструкцию, по которой Claude Code будет искать и перепроверять уязвимости.
Где: разговор с Claude Code в папке проекта.
Советуем вставить наш запрос: помощник сначала проверит скилл и дождётся твоего «да» перед установкой.
Хочу поставить скилл проверки безопасности security-audit из репозитория https://github.com/cloudflare/security-audit-skill. Сначала проверь его: что внутри, нет ли кода, который скачивает файлы, отправляет данные наружу, просит ключи или удаляет что-то вне своей папки. Скажи, что и откуда скачаешь, и дождись моего «да». После «да» поставь его командой из README репозитория и проверь, что скилл security-audit виден.Для ручной установки выполни команду в терминале:
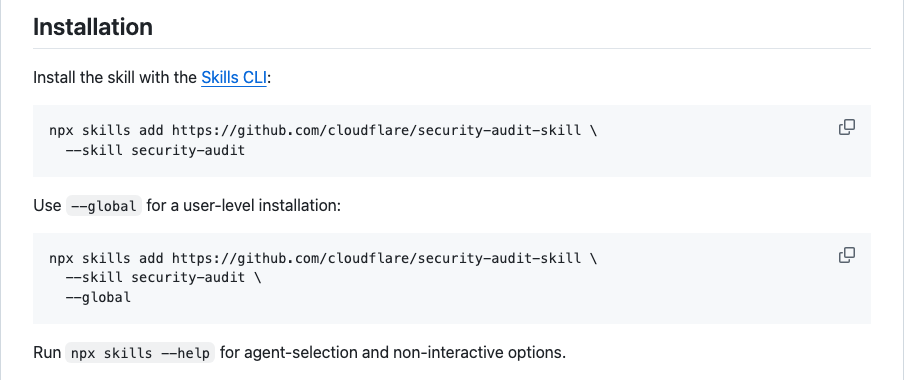
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit
 Увеличить
Раздел Installation: та же команда установки, что выше. Адрес: github.com/cloudflare/security-audit-skill.
Должно получиться: Claude Code видит security-audit.
Если не получилось: если скилл не виден после установки, перезапусти Claude Code.
Шаг 4 Запусти проверку
Дай прямое поручение проверить проект: обычный вопрос о безопасности приводит только к советам.
Где: разговор с Claude Code в папке проекта.
Вставь фразу запуска из README:
security audit this codebaseИли наш вариант: быстрее, дешевле по лимиту, с итогом по-русски.
Сделай быструю проверку безопасности этого проекта скиллом security-audit, профиль quick. Отчёт сохрани в папку по умолчанию. В конце коротко по-русски: что подтверждено, что нужно проверить вручную и с чего начать исправления.Профили проверки: quick - быстрый первый взгляд, standard - по умолчанию, deep - для крупного и важного проекта. Можно задать бюджет: сколько отдельных помощников ИИ запускать.
Проверка проходит шесть этапов:
- Разведка: карта приложения - где в него приходят данные от людей (формы, ссылки, запросы) и кто к чему имеет доступ.
- Охота: отдельные помощники ищут уязвимости по этой карте, потом другие помощники ищут пропуски.
- Проверка находок: свежий помощник пытается опровергнуть каждую.
- Запись находок в файл.
- Ещё одна независимая перепроверка.
- Итоговый отчёт.
Скилл читает код и не трогает твой живой сайт и сервисы, поэтому то, что видно только на работающем сайте, он не проверит. Запускать код проекта он будет только в песочнице - закрытой среде без интернета. Если песочницы нет, а находку можно подтвердить только запуском, скилл помечает её needs_validation.
Полный прогон запускает много помощников, поэтому может тратить заметную часть лимита подписки. Сколько именно - зависит от размера проекта, мы не измеряли. Для первого раза хватит профиля quick.
Должно получиться: проверка завершилась отчётом.
Если не получилось: если лимит закончился, дождись сброса; для следующей проверки выбери quick.
Шаг 5 Прочитай отчёт
Раздели подтверждённые проблемы и находки, требующие проверки, прежде чем исправлять код.
Где: домашняя папка пользователя, затем security-audit-skill/<имя проекта>/run-<номер>.
Открой REPORT.md - главный отчёт. Рядом лежат FINDINGS-DETAIL.md и NEEDS-VALIDATION.md.
Вердикты означают:
- confirmed - подтверждено: скилл показал, где в коде дыра и что через неё можно сделать.
- needs_validation - не хватает одного факта, нужно проверить вручную.
- rejected - находку опровергли.
В папку проекта отчёт попадёт, только если ты сам выберешь там папку, которую git (учёт изменений файлов) не учитывает.
Должно получиться: понятно, какие находки подтверждены и какие требуют проверки.
Если не получилось: если ищешь отчёт в проекте, проверь указанную домашнюю папку.
Шаг 6 Исправь подтверждённое
Начни с проблем, для которых в отчёте есть доказательства.
Где: разговор с Claude Code в том же проекте.
Передай запрос на исправление:
Открой отчёт последней проверки безопасности. Исправляй подтверждённые находки (confirmed) по одной, начиная с самой опасной. Перед каждой правкой скажи простыми словами, что меняешь и зачем, и дождись моего «да». После правок проверь, что приложение запускается.Должно получиться: подтверждённые находки исправлены, результат исправлений проверен.
Если не получилось: если находка помечена needs_validation, сначала проверь недостающий факт вручную или попроси Claude Code объяснить, что именно проверить.
Шаг 7 Повторяй проверку перед каждым выпуском
Каждая новая проверка ищет то, что пропустила прошлая.
Где: Claude Code в папке проекта.
Повтори запрос из шага 4 после исправлений и перед каждым выпуском новой версии. Следующий прогон использует прошлые находки и ищет пропущенное. В тестах Cloudflare один прогон находил примерно половину того, что нашли несколько прогонов вместе.
Должно получиться: появился новый отчёт с учётом прошлых находок.
Если не получилось: при исчерпанном лимите дождись сброса; следующую проверку проведи с quick.
Итоговая проверка
- Claude Code запускается в папке проекта, скилл виден.
- Главный отчёт найден, вердикты понятны.
- Подтверждённые проблемы исправлены, находки needs_validation проверены вручную.
- После исправлений проведена повторная проверка, и в новом отчёте не осталось неисправленных confirmed.
Если не получилось
- claude не найден - открой новое окно терминала.
- npx не найден - поставь Node.js из шага 1.
- Скилл не виден - перезапусти Claude Code.
- Лимит кончился - подожди сброса; следующую проверку запусти с quick.